Tampilkan postingan dengan label tugas pc jaringan. Tampilkan semua postingan

Konfigurasi DNS Windows Server 2003


Pada menu Start > Manage Your Server. Atau bisa juga dengan cara Klik Start > Control Panel > Add or Remove Program.
Kemudia akan tampil jendela Add Or Remove Program , kemudian pilih Add or Remove Windows Component.

Kemudian akan muncul jendela Windows Components Wizard
Beri tanda Centang ( √ ) pada menu “Networking Services” kemudia Klik Details. Setelah jendela menu detail muncul Aktifkan atau beri tanda centang ( √ ) pada DNS. Kemudian Klik OK, Kemudian Klik Next
Kemudian tunggu beberapa saat, sampai proses penginstallan “Windows Component Wizard “ Selesai. Kemudian Klik Finish

Setelah DNS diinstall dapat kita lihat dengan cara Klik Menu Start > Administrative Tools > DNS.
Kemudian buka DNS yang sudah diinstall.
setelah Jendela DNS muncul sekarang kita akan membuat Zone baru dengan cara, klik Kanan pada Forward Lookup Zones > New Zone .. > kemudian Next.
Setelah itu akan muncul jendela “ New Zone Wizard, Zone Type” kemudian Klik Next.
Setelah itu akan muncul jendela “New Zone Wizard, Zone Name”, isikan nama zone. kemudian klik Next.

Kemudian akan muncul jendel “Zone File” untuk jendela ini kita bias Next saja, kemudian akan muncul jendela “Dynamic Zone “ pastikan “Do not allow Dynamic updates” aktif. Kemudian klik Next.

setelah itu akan muncul jendela “Cpmpleting the New Zone Wizard” dan klik Finish.

Setelah penambahan Zone baru sekarang kita akan membuat Host Baru (New Zone)
  1. Klik kanan pada nama Zone kemudian Pilih New Host (A)
Kemudian akan muncul jendela “New Host” IP yang digunakan adalah “10.20.30.37” kemudian klick add

kemudian kita akan membuat New Alias (CName), klik kanan pada nama Zone Pilih New Alias (CNAME)

Setelah jendela “New Resource Record” muncul isikan nama alias dengan nama terserah yang anda inginkan disini saya menggunakan nama “ belajar_bersama”. Kemudian pada form “Fully qualified domain name “ klik tombol Browse.. disebelahnya kemudian pilih Nama DNS yang kita buat tadi.

Konfigurasi wireless access point

Konfigurasi Wireless Access Point
Ada dua buah perangkat wireless, satu buah jenis wireless Access Point (AP) dan sebuah lagi Wireless Cable/DSL Router. Kedua perangkat ini sudah lama tidak difungsikan secara optimal, langsung saja timbul rasa penasaran untuk melakukan konfigurasi AP. Model dan merk perangkat wireless tidak disebutkan, karena tidak dapat fee dari vendor dan memungkinkan exploitasi menjadi lebih mudah oleh pengakses ilegal yang ada di area sekitar kantor he.. he..

Konfigurasi pertama dilakukan terhadap AP, ada passwordnya, password default telah berganti, tidak perlu bertanya ke konfigurator sebelumnya, cari cara untuk melakukan reset ke default factory setting di google.com, dapat beberapa informasi dari forum/milis, setelah dicoba akhirnya konfigurasi AP kembali ke setting awal.

Interface untuk mengatur setting AP dilakukan dengan memasukkan alamat IP perangkat AP melalui browser, beberapa konfigurasi dilakukan, diantaranya dengan:
1. Mengatur supaya AP dapat berfungsi sebagai DHCP server
2. Mencoba fitur Wired Equivalent Privacy (WEP) dan Wi-Fi Protected Access (WPA)
3. Mengatur akses berdasarkan MAC Address device pengakses
4. dsb
Beberapa konfigurasi yang dibuat tidak bekerja dengan baik, misalnya meski DHCP server telah diatur, AP tidak memberikan IP sesuai dengan alokasi yang ditentukan.
Upgade Firmware
Biasanya perangkat yang mempunyai firmware semacam AP akan menyediakan upgrade firmware untuk melakukan perbaikan, bahkan dengan upgrade firmware akan ada fungsi tambahan atau baru. Langsung saja cari firmware terbaru untuk AP di website vendor. Ternyata sudah ada beberapa release terhadap firmware lama yang ada di AP, download firmware versi terakhir. Firmware yang di download berbentuk file executable, jalankan file tersebut akan melakukan decompress dan menghasilkan file README dan firmware update.
Proses upgrade dapat dilakukan secara mudah, yaitu langsung dilakukan melalui browser, masukkan file firmware update, kemudian klik sumbit, dalam waktu kurang dari satu menit proses upgrade selesai dan firmware baru langsung terpasang. Reset ke default factory setting dilakukan sesuai rekomendasi Vendor yang ada di file README.
Upgrade firmware memberikan hasil yang sangat memuaskan, yaitu DHCP server dapat berfungsi dengan baik dan tersedianya fasilitas tambahan/baru yaitu perangkat wireless sekarang fungsinya menjadi tiga jenis:
1. Access Point (fungsi default)
2. Client Bridge Mode
3. Repeater Mode
AP dan Komputer Server
Saat ini AP telah berfungsi dengan baik dan benar, selanjutnya ada keinginan untuk menyiapkan sebuah komputer untuk dijadikan sebuah server yang akan menyediakan fungsi untuk:
1. Pengelolaan user
2. Pengelolaan akses
3. Proxy dan Firewall
4. Pengelolaan authentifikasi
5. Mencatat log/history akses
6. Menyediakan fitur billing
Adakah pembaca yang telah melakukan/memasang aplikasi terpadu open source untuk Linux untuk kebutuhan seperti ini? jika ada, ditunggu komentarnya.

ini adalah cara share koneksi internet kabel dengan 2 LAN card pada windows XP.
ada 4 langkah
1. Jaringan default dari kabel ISP
2. Setting windows agar bisa share koneksi
3. Setting IP pada tiap LAN card
4. Hubungkan LAN kedua dan silakan browsing
Jaringan default dari kabel ISP
ISP via tv kabel -> cable modem -> LAN card komputer pertama. pastikan internetnya sudah hidup dan sudah bisa browsing.

Setting windows agar bisa share koneksi
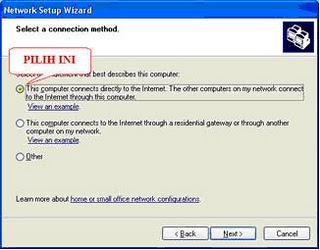
Start -> Programs -> accessories -> Communications -> Network Setup Wizard
Next sampai muncul windows berikut.

pilih sesuai petunjuk pada gambar

defaultnya adalah LAN card yang konek ke internet. tinggal next saja sampai selesai. kalau minta di save ke disket di tolak jawab NO dan finish.
pastikan Internet Connection Sharing pada LAN properties pada komputer pertama yang terhubung ke cable modem terpilih.
cek “Allow other network users to connect through this computer’s Internet connection”

Setting IP pada tiap LAN card
Setting LAN card yang ke internet (komputer 1) – default dari teknisinya.
- Obtain an iP address automaticaly
- Obtain DNS Server Address Automatically
Setting LAN card yang menuju Komputer Lain (komputer 1) :
IP Address : 192.168.0.5
Subnet Mask : 255.255.255.0
Default Gateway : Kosongin aja
DNS : Kosongin aja
Setting LAN card pada Komputer Lain (komputer 2,3,4,5,dsb):
IP Address : 192.168.0.10
Subnet Mask : 255.255.255.0
Default Gateway : 192.168.0.5
Prefered DNS server : Samakan dengan DNS pada LAN card yang konek ke internet
Alternate DNS server : Samakan dengan DNS pada LAN card yang konek ke internet
Hubungkan LAN kedua dan silakan browsing
sambungkan LAN card antara komputer 1 dan komputer 2 dengan menggunakan kabel cross. silakan browsing.
tambahan :
bagi yang tidak tau cara setting IP
Start -> Settings -> Control Panels -> Network Connections
Klik kanan -> Properties (pada Local Area Connection)
pada Tab -> general
cari This connection use the following items -> Internet Protocol [TCP/IP]
klik properties -> pada tab general pilih obtain an iP address automaticaly
ini setting yang DHCP, untuk yang statik pilih Use this following IP address.

bagi yang tidak tau cara liat DNS
Start -> Settings -> Control Panels -> Network Connections
klik kiri 2x pada LAN card yang konek ke internet
pada Tab -> SUpport
ada tombol detail, disana ada yang namanya DNS servers, itulah DNS dynamic yang diberikan oleh ISP anda.
note:
1. gunakan kabel cross untuk menghubungkan lan card pc1 dan lan card pc ke 2.
2. gunakan kabel straight untuk menghubungkan cable modem dan lan card pc1
ringkasan :
1. pastikan koneksi internet dari ISP sudah jalan.
2. share koneksi pada LAN card pertama. (liat pada bagian Setting windows agar bisa share koneksi)
3. setting IP, subnet mask, gateway dan dns pada tiap LAN card.
4. selamat internet anda sudah di share.
5. jangan lupa gunakan kabel cross untuk menghubungkan lan card pc1 dan lan card pc2

Permasalahan pada jaringan komputer


Masalah Jaringan

Masalah Jaringan bisa menyebabkan gangguan pada aplikasi jaringan dan gangguan pada kesinambungan bisnis. Skala dari gangguan ini bisa bervariasi tergantung dari sumber gangguan dan dampak yang ditimbulkannya pada jaringan infrastructure anda. Masalah jaringan bisa menyebabkan downtime (hayo apa nich bahasanya…?) dan downtime ini bisa bervariasi tergantung seberapa bagus anda merencanakan contingensi planning. Manajemen yang bagus pada dokumentasi system jaringan anda dapat membantu anda meminimalkan downtime dan memudahkan anda dalam troubleshooting masalah jaringan anda.

Ada banyak jenis masalah jaringan yang dapat menyebabkan gangguan pada sebuah komputer, gangguan jaringan local, sampai gangguan pada koneksi jaringan global bisnis dalam corporate anda.

Masalah jaringan karena kegagalan kabel jaringan

Yang ini merupakan masalah jaringan yang umum kita temui akibat putusnya kabel jaringan yang bisa mempengaruhi kinerja sebuah komputer dalam jaringan karena putusnya kabel patch anda karena digigit tikus; masalah jaringan yang berdampak pada satu blok gedung karena putusnya kabel antar switch (uplink cable); atau bahkan berdampak pada sebagian besar komputer dalam jaringan lan anda karena kegagalan backbone cable.

Masalah jaringan yang berdampak pada sebuah komputer saja mungkin bukan masalah besar kecuali itu komputer sang jendral or sang direktur anda. Tapi masalah jaringan yang berdampak pada jaringan lan anda secara keseluruhan atau bahkan berdampak secara global dalam bisinis corporate anda bisa membuat keringat dingin anda keluar deras. Dalam system infrastruktur jaringan yang berskala besar, system redundansi haruslah diterapkan. Sehingga kalau terjadi kegagalan dalam satu jalur jaringan tidak akan menyebabkan kegagalan jaringan dalam waktu yang lama. Dalam jaringan multi switch yang kompleks maka Spanning Tree Protocol (STP) haruslah di enable dan di tuning secara manual. STP adalah suatu service yang memungkinkan jaringan switch-2 dan bridge-2 LAN anda terkoneksi satu sama lain secara redundant dengan suatu mekanisme yang bisa mencegah bridging loops. Bridging loop itu paket data yang berputar-putar dalam jaringan nyari alamat sampai kecapekan dan akhirnya koid. Bridging loop ini bisa menyebabkan trafik jaringan anda macet atau disebut broadcast storm.

Masalah jaringan karena kegagalan piranti jaringan

Skala gangguan akibat dari kegagalan piranti jaringan juga bisa bervariasi, dari hanya sebuah komputer karena kegagalan NIC – lan card; beberapa komputer karena kegagalan switch; atau bahkan berskala luas karena kegagalan pada switch central yang menghubungkan jaringan server. Untuk kegagalan lan card di salah satu komputer bisa diganti dengan network card cadangan anda.

Terus bagaimana kalau kegagalan jaringan itu akibat kerusakan pada switch? Design anda mengenai redundansi jaringan akan sangat membantu dalam menyelamatkan kegagalan jaringan anda. Kebutuhan load balancing dan redundansi haruslah dikaji untuk setiap kebutuhan berdasarkan penggunaan link redundansi; piranti router; switch dan multi-homed host yang bersifat kritis. Tujuan dari system redundansi ini dimaksudkan untuk menjamin ketersediaan layanan dimana tidak ada satupun titik rawan kegagalan.


Mari kita perhatikan pada gambar diatas tentang system redundansi.

Redundansi switch; jika terjadi masalah dikarenakan kegagalan pada switch A, Switch B masih bisa berfungsi untuk mensuplay link kepada server dan juga ke dua distribusi switch dan link ke WAN. Jenis masalah jaringan ini tidak akan mempengarui system server down.

Redundansi router akan membuat backup link WAN saat terjadi masalah pada salah satu router. Misal salah satu router yang menghubungkan jaringan frame relay anda ke kantor lainnya, maka masih ada backup link di router satunya.

Redundansi link – akan membackup link jika ada masalah jaringan dengan terputusnya link ke server atau ke switch.

Kita bisa mengaplikasikan system redundansi ini pada model scenario sebelumnya yang menghubungkan kedua kantor Mining dan HRD dengan menarik dua kabel UTP Cat5e bawah tanah sebagai link redundansi. Pastikan bahwa kedua kabel redundansi ini tidak terhubung kepada switch yang sama, karena kalau terjadi kegagalan pada switch maka akan percuma juga.

Masalah jaringan karena kegagalan system

Walaupun kegagalan system bukanlah akibat dari kegagalan infrastruktur jaringan, tetap saja user anda akan menelpon anda dengan pertanyaan seperti berikut: “halo Agus…apa ada masalah jaringan? Saya tidak bisa mengakses email saya … atau saya tidak bisa akses internet …atau bahkan pertanyaan dari seorang operator radio “halo Agus …saya kok gak bisa akses foldernya Presdir yach …kenapa?”

Kegagalan system bisa saja karena ada masalah dengan DHCP server anda sehingga clients tidak menerima IP address. Atau bisa saja karena ada masalah dengan system Directory Services anda sehingga clients tidak bisa logon ke jaringan.Atau bisa saja karena ada masalah dengan register nama pada system DNS anda.

Masalah jaringan karena ledakan virus

Jenis ini juga merupakan masalah jaringan yang bukan karena kegagalan infrastruktur jaringan fisik, akan tetapi system jaringan anda akan kebanjiran traffic dari pengaruh virus yang menyerang system server dan menulari ke semua komputer dalam jaringan anda. Kinerja dari system jaringan anda akan menjadi sangat pelan sekali bahkan boleh dibilang ambruk. Apa yang bisa anda lakukan dengan serangan virus ini adalah menerapkan best practice security policy, pertahanan system anda harus kebal sekali.

Segala macam masalah jaringan, anda sebagai network dan system administrator haruslah bisa menyelesaikan masalah. Tidak perduli apakah masalah tersebut merupakan kegagalan piranti jaringan anda; atau masalah system komputer anda; ataupun intruder yang menyerang system infrastructure system anda. Suatu design jaringan redundansi yang bagus dan system manajemen yang bagus merupakan suatu keharusan dalam skala jaringan yang bersifat luas dan kompleks.


SUBNETTING PADA IP KOMPUTER

IP Addressing & Subnetting

1. Pendahuluan
Seperti sudah dibahas pada bagian sebelumnya, IP address terdiri dari dua bagian, yaitu network ID dan host ID. Network ID menunjukkan nomor network, sedangkan host ID mengidentifikasi host dalam satu network. Host ID bersifat unik untuk satu network. Untuk lebih mengefesienkan alokasi IP address yang kita peroleh, kita menggunakan subnetting. Subnetting adalah proses memecah satu kelas IP address menjadi beberapa subnet dengan jumlah host yang lebih sedikit. Untuk menentukan batas network ID dan host ID dalam suatu subnet digunakan subnet mask.
Biasanya kita membentuk subnet dengan mengalokasikan IP address sama rata untuk setiap subnet. Namun hal ini hanya cocok kalau alokasi IP yang kita peroleh cukup besar atau kita menggunakan IP privat. Untuk mengatasi hal itu dapat digunakan VLSM (Variable Length Subnet Mask) yakni pengalokasian IP dengan subnet yang besanya berbeda-beda sehingga alokasi IP dapat menjadi lebih efisien.

2.2 Pengalokasian IP Address
Bagian ini memegang peranan yang sangat penting karena meliputi perencanaan jumlah network yang akan dibuat dan alokasi IP address untuk tiap network. Kita harus membuat subnetting yang tepat untuk keseluruhan jaringan dengan mempertimbangkan kemungkinan perkembangan jaringan di masa yang akan datang. Sebagai contoh, ITB mendapat alokasi IP addres dari INTERNIC (http://www.internic.net) untuk kelas B yaitu 167.205.xxx.xxx.
Jika diimplementasikan dalam suatu jaringan saja (flat), maka dengan IP Address ini kita hanya dapat membuat satu network dengan kapasitas lebih dari 65.000 host. Karena letak fisik jaringan tersebar (dalam beberapa departemen dan laboratorium) dan tingkat kongesti yang akan sangat tinggi, tidak mungkin menghubungkan seluruh komputer dalam kampus ITB hanya dengan menggunakan satu buah jaringan saja (flat).
Maka dilakukan pembagian jaringan sesuai letak fisiknya. Pembagian ini tidak hanya pada level fisik (media) saja, namun juga pada level logik (network layer), yakni pada tingkat IP address.. Pembagian pada level network membutuhkan segmentasi pada IP Address yang akan digunakan. Untuk itu, dilakukan proses pendelegasian IP Address kepada masing-masing jurusan, laboratorium dan lembaga lain yang memiliki LAN dan akan diintegrasikan dalam suatu jaringan kampus yang besar.

Misalkan dilakukan pembagian IP kelas B sebagai berikut :
IP address 167.205.1.xxx dialokasikan untuk cadangan
IP address 167.205.2.xxx dialokasikan untuk departemen A
IP address 167.205.3.xxx dialokasikan untuk departemen B
IP address 167.205.4.xxx dialokasikan untuk unit X dsb.

Pembagian ini didasari oleh jumlah komputer yang terdapat pada suatu jurusan dan prediksi peningkatan populasinya untuk beberapa tahun kemudian. Hal ini dilakukan semata-mata karena IP Address bersifat terbatas, sehingga pemanfaatannya harus diusahakan seefisien mungkin. Jika seorang administrator di salah satu departemen mendapat alokasi IP addres 167.205.48.xxx, maka alokasi ini akan setara dengan sebuah IP address kelas C karena dengan IP ini kita hanya dapat membentuk satu jaringan berkapasitas 256 host yakni dari 167.205.9.0 sampai 167.205.9.255.
Dalam pembagian ini, seorang network administrator di suatu lembaga mendapat alokasi IP Address 167.205.9.xxx. Alokasi ini setara dengan satu buah kelas C karena sama-sama memiliki kapasitas 256 IP Address, yakni dari 167.205.9.0 sampai dengan 167.205.9.255. Misalkan dalam melakukan instalasi jaringan, ia dihadapkan pada permasalahan-permasalahan sebagai berikut :
Dibutuhkan kira-kira 7 buah LAN.
Setiap LAN memiliki kurang dari 30 komputer.
Berdasarkan fakta tersebut, ia membagi 256 buah IP address itu menjadi 8 segmen. Karena pembagian ini berbasis bilangan biner, pembagian hanya dapat dilakukan untuk kelipatan pangkat 2, yakni dibagi 2, dibagi 4, 8, 16, 32 dst. Jika kita tinjau secara biner, maka kita mendapatkan :
Jumlah bit host dari subnet 167.205.9.xxx adalah 8 bit (segmen terakhir).
Jika hanya akan diimplementasikan menjadi satu jaringan, maka jaringan tersebut dapat menampung sekitar 256 host. Jika ia ingin membagi menjadi 2 segmen, maka bit pertama dari 8 bit segmen terakhir IP Address di tutup (mask) menjadi bit network, sehingga masking keseluruhan menjadi 24 + 1 = 25 bit. Bit untuk host menjadi 7 bit. Ia memperoleh 2 buah sub network, dengan kapasitas masing-masing subnet 128 host. Subnet pertama akan menggunakan IP Address dari 167.205.9.(0-127), sedangkan subnet kedua akan menggunakan IP Address 167.205.9.(128-255).

Karena ia ingin membagi menjadi 8 segmen, maka ia harus mengambil 3 bit pertama ( 23 = 8) dari 8 bit segmen terakhir IP Address untuk di tutup (mask) menjadi bit network, sehingga masking keseluruhan menjadi 24 + 3 = 27 bit. Bit untuk host menjadi 5 bit. Dengan masking ini, ia memperoleh 8 buah sub network, dengan kapasitas masing-masing subnet 32 (=25) host. Ilustrasinya dapat dilihat pada Tabel 2-4 berikut :

Studi Kasus :
Anda sebagai penanggungjawab jaringan di suatu kantor yang mempunyai 3 buah departemen mendapat alokasi IP dari suatu ISP (Internet Service Provider) 167.205.9.10xxxxxx (8 bit terakhir adalah biner).
Jika jumlah host tiap-tiap departemen diperkirakan tidak lebih dari 13 buah dan masing masing departemen akan dibuat jaringan lokal (LAN) tersendiri, coba anda tentukan :(semua host mendapat alokasi IP asli)
Subnet yang harus dibuat
Network address
Broadcast address

Penyelesaian :
1.Subnet yang harus dibuat adalah : 11111111.11111111.11111111.11110000
atau 255.255.255.240.
2.Terdapat network address sbb :
167.205.9.10000000
167.205.9.10010000
167.205.9.10100000
167.205.9.10110000
3.Terdapat broadcast address sbb:
167.205.9.10001111 = 167.205.9.143
167.205.9.10011111 = 167.205.9.159
167.205.9.10101111 = 167.205.9.175
167.205.9.10111111 = 167.205.9.191

Pengenalan IP Adress

apa itu IP Address ?

IP address adalah alamat yang diberikan pada jaringan komputer dan peralatan jaringan yang menggunakan protokol TCP/IP. IP address terdiri atas 32 bit angka biner yang dapat dituliskan sebagai empat kelompok angka desimal yang dipisahkan. Sampai saat ini IP address sudah mencapai versi IPv6 yang dituliskan sebagai enam kelompok dan yang sebelumnya adalah IPv4 yang dituliskan sebagai empat kelompok.

penulisan IP address seperti berikut 193.160.5.1.

Network ID Host ID
193 160 5 1


IP address terdiri atas dua bagian yaitu network ID dan host ID, dimana network ID menentukan alamat jaringan komputer, sedangkan host ID menentukan alamat host (komputer, router, switch). Oleh sebab itu IP address memberikan alamat lengkap suatu host beserta alamat jaringan di mana host itu berada.

Kelas-kelas IP Address

Untuk mempermudah pemakaian, bergantung pada kebutuhan pemakai, IP address dibagi dalam tiga kelas seperti diperlihatkan pada tabel dibawah

Kelas Network ID Host ID Default Sub net Mask
A xxx.0.0.1 xxx.255.255.254 255.0.0.0
B xxx.xxx.0.1 xxx.xxx.255.254 255.255.0.0
C xxx.xxx.xxx.1 xxx.xxx.xxx.254 255.255.255.0

IP address kelas A diberikan untuk jaringan dengan jumlah host yang sangat besar. Range IP 1.xxx.xxx.xxx. – 126.xxx.xxx.xxx, terdapat 16.777.214 (16 juta) IP address pada tiap kelas A. Pada IP address kelas A, network ID ialah 8 bit pertama, sedangkan host ID ialah 24 bit berikutnya. Dengan demikian, cara membaca IP address kelas A, misalnya 113.46.5.6 ialah:

Network ID = 113

Host ID = 46.5.6

IP address di atas berarti host nomor 46.5.6 pada network nomor 113.

IP address kelas B biasanya dialokasikan untuk jaringan berukuran sedang dan besar. Pada IP address kelas B, network ID ialah 16 bit pertama, sedangkan host ID ialah 16 bit berikutnya. Dengan demikian, cara membaca IP address kelas B, misalnya 132.92.121.1 :

Network ID = 132.92

Host ID = 121.1

IP address di atas berarti host nomor 121.1 pada network nomor 132.92. Dengan panjang host ID 16 bit, network dengan IP address kelas B dapat menampung sekitar 65000 host. Range IP 128.0.xxx.xxx – 191.155.xxx.xxx.

IP address kelas C awalnya digunakan untuk jaringan berukuran kecil (LAN). Host ID ialah 8 bit terakhir. Dengan konfigurasi ini, bisa dibentuk sekitar 2 juta network dengan masing-masing network memiliki 256 IP address. Range IP 192.0.0.xxx – 223.255.255.x.

Pengalokasian IP address pada dasarnya ialah proses memilih network ID dan host ID yang tepat untuk suatu jaringan. Tepat atau tidaknya konfigurasi ini tergantung dari tujuan yang hendak dicapai, yaitu mengalokasikan IP address seefisien mungkin.

Macam Macam Topologi Jaringan


-TOPOLOGI BUS

Pada topologi Bus, kedua ujung jaringan harus diakhiri dengan sebuah terminator. Barel connector dapat digunakan untuk memperluasnya. Jaringan hanya terdiri dari satu saluran kabel yang menggunakan kabel BNC. Komputer yang ingin terhubung ke jaringan dapat mengkaitkan dirinya dengan mentap Ethernetnya sepanjang kabel. Linear Bus: Layout ini termasuk layout yang umum. Satu kabel utama menghubungkan tiap simpul, ke saluran tunggal komputer yang mengaksesnya ujung dengan ujung. Masing-masing simpul dihubungkan ke dua simpul lainnya, kecuali mesin di salah satu ujung kabel, yang masing-masing hanya terhubung ke satu simpul lainnya. Topologi ini seringkali dijumpai pada sistem client/server, dimana salah satu mesin pada jaringan tersebut difungsikan sebagai File Server, yang berarti bahwa mesin tersebut dikhususkan hanya untuk pendistribusian data dan biasanya tidak digunakan untuk pemrosesan informasi. Instalasi jaringan

Bus sangat sederhana, murah dan maksimal terdiri atas 5-7 komputer. Kesulitan yang sering dihadapi adalah kemungkinan terjadinya tabrakan data karena mekanisme jaringan relatif sederhana dan jika salah satu node putus maka akan mengganggu kinerja dan trafik seluruh jaringan.

Keunggulan topologi Bus adalah pengembangan jaringan atau penambahan workstation baru dapat dilakukan dengan mudah tanpa mengganggu workstation lain.
Kelemahan dari topologi ini adalah bila terdapat gangguan di sepanjang kabel pusat maka keseluruhan jaringan akan mengalami gangguan.


-TOPOLOGI MESH

Topologi jaringan ini menerapkan hubungan antar sentral secara penuh. Jumlah saluran harus disediakan untuk membentuk jaringan Mesh adalah jumlah sentral dikurangi 1 (n-1, n = jumlah sentral). Tingkat kerumitan jaringan sebanding dengan meningkatnya jumlah sentral yang terpasang. Dengan demikian disamping kurang ekonomis juga relatif mahal dalam pengoperasiannya.


-TOPOLOGI TREE


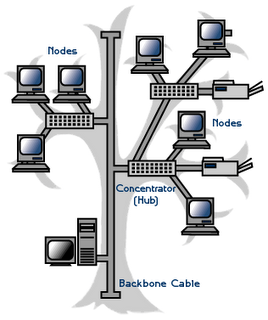
Topologi Jaringan Pohon (Tree) Topologi jaringan ini disebut juga sebagai topologi jaringan bertingkat. Topologi ini biasanya digunakan untuk interkoneksi antar sentral denganhirarki yang berbeda. Untuk hirarki yang lebih rendah digambarkan pada lokasi yang rendah dan semakin keatas mempunyai hirarki semakin tinggi. Topologi jaringan jenis ini cocok digunakan pada sistem jaringan komputer .

Pada jaringan pohon, terdapat beberapa tingkatan simpul (node). Pusat atau simpul yang lebih tinggi tingkatannya, dapat mengatur simpul lain yang lebih rendah tingkatannya. Data yang dikirim perlu melalui simpul pusat terlebih dahulu. Misalnya untuk bergerak dari komputer dengan node-3 kekomputer node-7 seperti halnya pada gambar, data yang ada harus melewati node-3, 5 dan node-6 sebelum berakhir pada node-7. Keungguluan jaringan model pohon seperti ini adalah, dapat terbentuknya suatu kelompok yang dibutuhkan pada setiap saat. Sebagai contoh, perusahaan dapat membentuk kelompok yang terdiri atas terminal pembukuan, serta pada kelompok lain dibentuk untuk terminal penjualan. Adapun kelemahannya adalah, apabila simpul yang lebih tinggi kemudian tidak berfungsi, maka kelompok lainnya yang berada dibawahnya akhirnya juga menjadi tidak efektif. Cara kerja jaringan pohon ini relatif menjadi lambat.


-TOPOLOGI LINE


Jaringan komputer dengan topologi linier biasa disebut dengan topologi linier bus, layout ini termasuk layout umum. Satu kabel utama menghubungkan tiap titik koneksi (komputer) yang dihubungkan dengan konektor yang disebut dengan T Connector dan pada ujungnya harus diakhiri dengan sebuah terminator. Konektor yang digunakan bertipe BNC (British Naval Connector), sebenarnya BNC adalah nama konektor bukan nama kabelnya, kabel yang digunakan adalah RG 58 (Kabel Coaxial Thinnet). Installasi dari topologi linier bus ini sangat sederhana dan murah tetapi maksimal terdiri dari 5-7 Komputer.


hardware dan tools jaringan


Komputer
Server adalah suatu komputer yang menjadi pengelola dan pusat
bagi komputer lainnya. Karena berfungsi sebagai pusat, minimal
sebuah server harus mempunyai beberapa karakter yang lebih
dibandingkan dengan komputer yang terhubung kedalam suatu
jaringan.


Network Interface Cards (NIC) dan Ethernet Card/Kartu Jaringan

Kartu Jaringan merupakan perangkat yang menyediakan media
untuk menghubungkan antar komputer. Kebanyakan kartu jaringan
adalah kartu internal, yaitu kartu jaringan yang dipasang pada slot
ekspansi di dalam komputer. Kartu Jaringan umumnya telah
menyediakan port koneksi untuk kabel koaksial ataupun kabel twisted
pair.


HUB

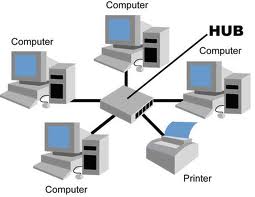
Sebuah Konsentrator/Hub adalah sebuah perangkat yang
menyatukan kabel-kabel network dari tiap-tiap workstation, server atau
perangkat lain
*Metode HUB Bekerja dengan metode broadcast,
sehingga semua port yang ada akan
dikirim sinyalnya
*Kecepatan Domain collision
Kurang Sering terjadi


SWITCH

Switch merupakan sebuah konsentrator sama dengan
HUB
*metode
Bekerja dengan metode mengakses tabel MAC Address,
jadi kalau sinyal berasal dari port
satu ke port lainnya, tidak akan di
broadcast ke port yang tidak
dituju

Repeaters

Alat ini berfungsi untuk menguatkan sinyal. Contoh yang paling
mudah adalah pada sebuah LAN menggunakan topologi star dengan
menggunakan kabel unshielded twisted pair. Oleh karena panjang
maksimal untuk sebuah kabel unshielded twisted pair adalah 100
meter, maka untuk menguatkan sinyal dari kabel tersebut dipasanglah
sebuah repeater pada jaringan tersebut. Dalam jaringan LAN, Hub dan
Switch dapat berfungsi juga sebagai Repeater.

Bridges / Jembatan

Bridges merupakan perangkat yang membagi satu buah jaringan
kedalam dua buah jaringan. Ini digunakan untuk mendapatkan jaringan
yang efisien, karena pertumbuhan jaringan yang sangat cepat sehingga
diperlukan suatu jembatan.


Routers

Sebuah Router mengartikan informasi dari satu jaringan ke jaringan
yang lain. Hampir sama dengan Bridges namun agak sedikit lebih
pintar, router akan mencari jalur yang terbaik untuk mengirimkan
sebuah pesan berdasakan alamat tujuan dan alamat asal. Sementara
Bridges dapat mengetahui alamat masing-masing komputer di masingmasing
sisi jaringan, router mengetahui alamat komputer, bridges dan
router lainnya.
Jadi dapat dirangkum bahwa Router
mempunyai fungsi mengatur jalur sinyal secara efisien, mengatur pesan
diantara dua buah protocol, mengatur pesan diantara topologi jaringan
linear Bus dan Bintang (star), dan mengatur pesan yang melewati
Kabel fiber optic, kabel koaksial atau kabel twisted pair.

powered by Blogger | WordPress by Newwpthemes | Converted by BloggerTheme